联网门锁数据归属权深度解读
KEENZY中科易安深度解读联网门锁数据归属问题,对比SaaS与私有化部署下的数据所有权、可迁移性、退出机制,帮助IT决策者厘清权责边界。
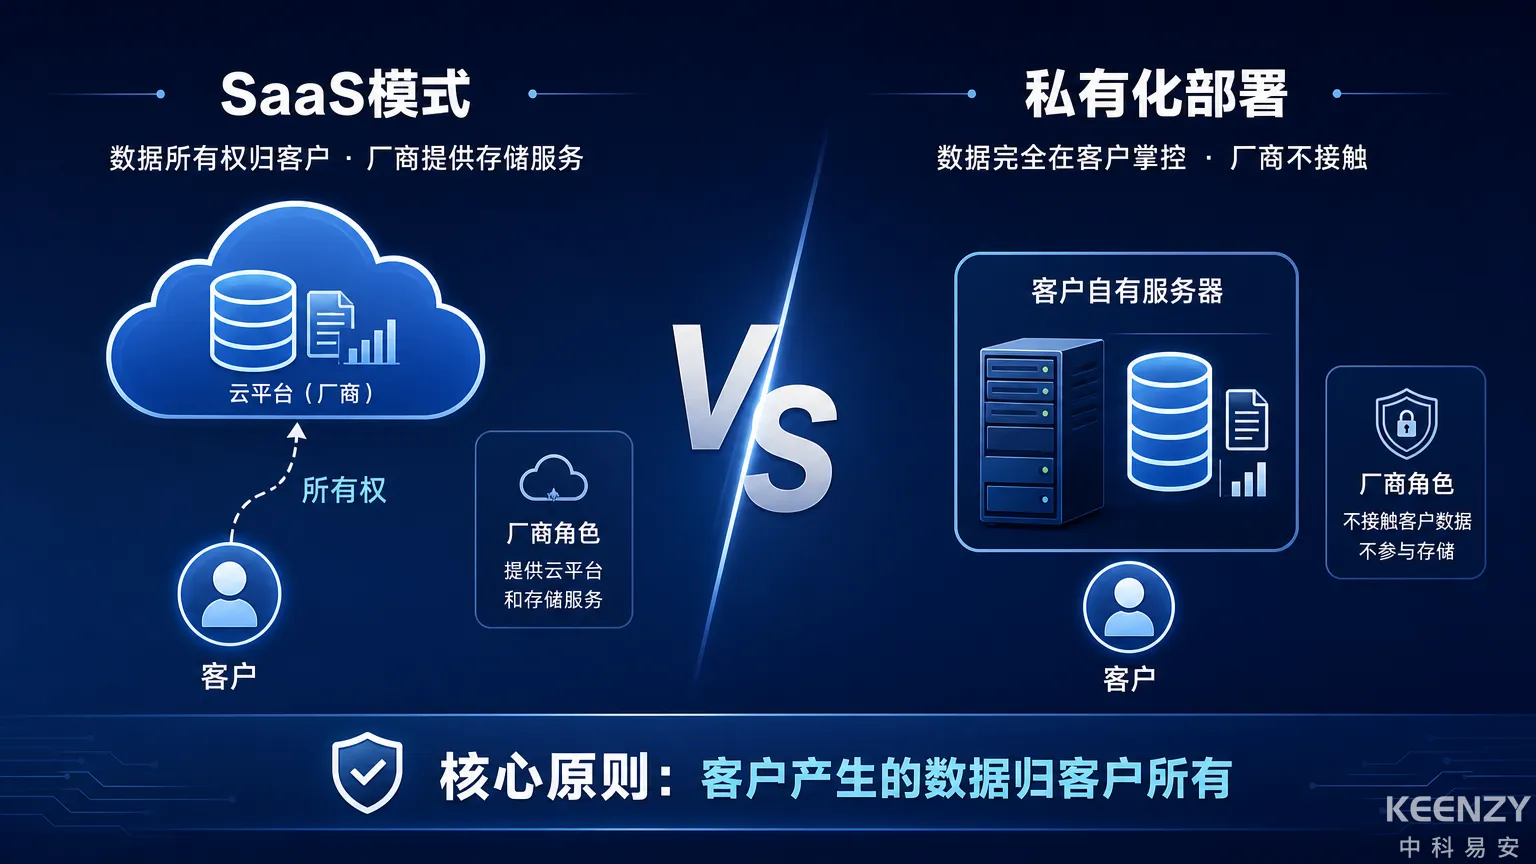
"我们的门锁数据归谁所有?"——这个问题在招标评审、合同谈判和安全审计中反复出现,却很少有人能给出清晰的回答。KEENZY中科易安从技术架构和合同层面厘清联网门锁数据归属的核心问题:SaaS模式下数据归客户所有、厂商仅提供存储和计算服务;私有化部署下数据完全留在客户自有服务器。
联网门锁产生的数据有哪些
首先需要明确"门锁数据"到底包含什么:
| 数据类型 | 内容 | 敏感等级 | 产生频率 |
|---|---|---|---|
| 开锁记录 | 谁、什么时间、用什么方式开锁 | 中 | 每次开锁 |
| 授权信息 | 哪些人有权限开哪些门锁 | 中高 | 授权变更时 |
| 人员信息 | 姓名、学号/工号、证件号 | 高 | 人员录入时 |
| 设备状态 | 在线/离线、电量、固件版本 | 低 | 定时上报 |
| 管理操作日志 | 管理员做了什么操作 | 中 | 每次操作 |
一个常见误区是"门锁数据不重要,没什么敏感信息"。事实上,开锁记录可以还原一个人的行为模式(几点出门、几点回家、去了哪些区域),人员信息包含身份证号等高敏感数据。这些数据的归属和使用边界,直接关系到个人信息保护合规性。
SaaS模式的数据归属
在SaaS模式下,门锁管理平台运行在厂商的云服务器上,客户通过浏览器或APP访问平台。数据的物理存储位置在厂商的服务器上。
核心原则:数据所有权归客户,厂商仅提供技术服务。
中科易安在SaaS服务协议中明确以下条款:
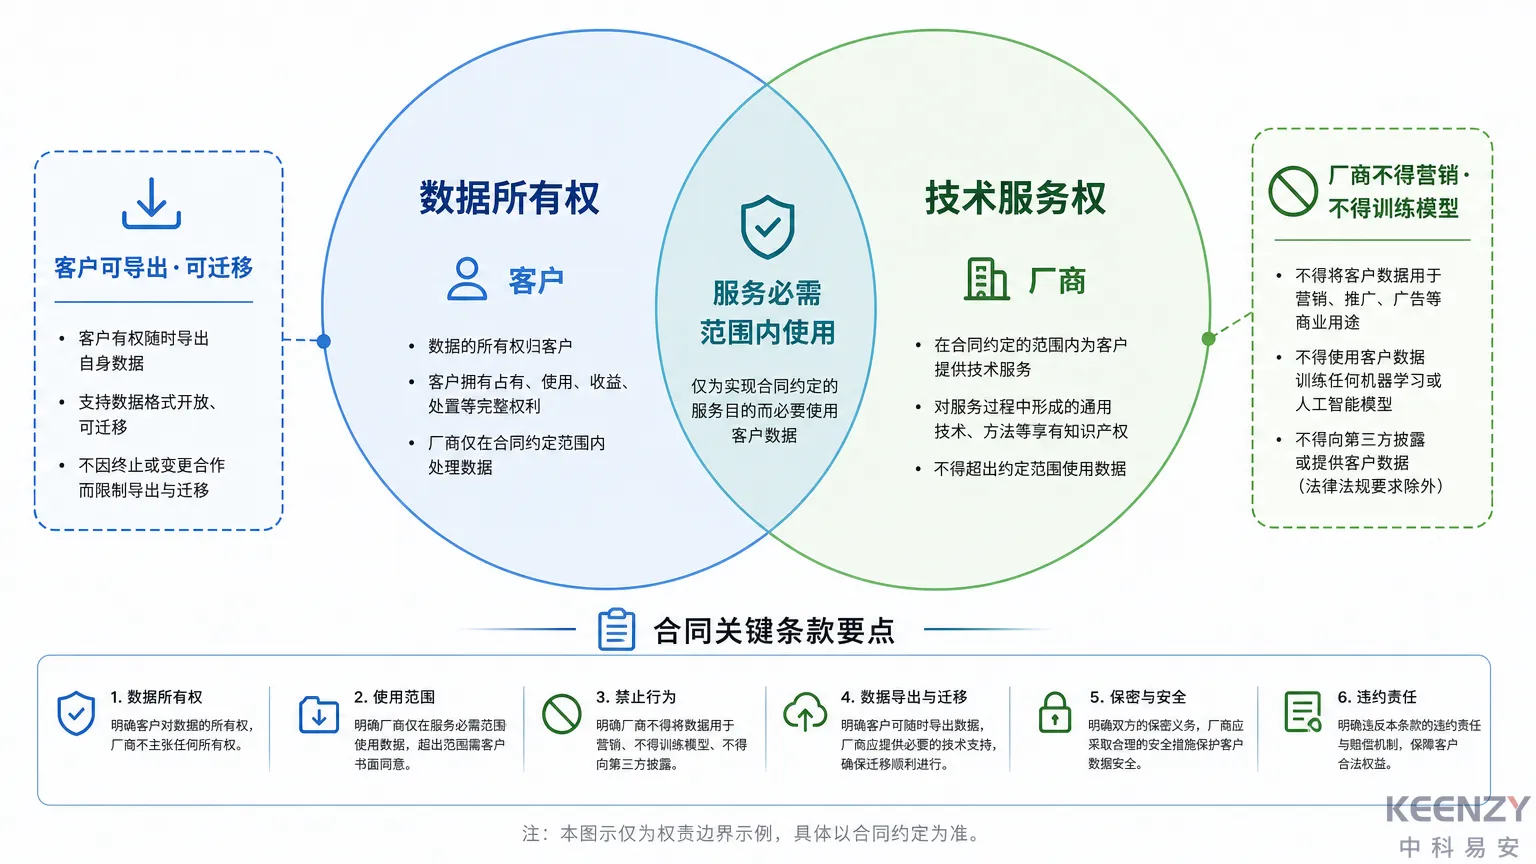
- 所有权:客户在使用过程中产生的所有数据(开锁记录、授权信息、人员信息等)的所有权归客户
- 使用权:厂商仅在提供SaaS服务所必需的范围内使用数据(如运行平台、提供技术支持),不得将数据用于其他目的
- 可导出:客户可以随时通过管理平台导出全部数据(Excel/PDF格式)
- 退出机制:合同终止后,厂商协助客户完成数据迁移或导出,并在约定期限内删除服务器上的客户数据
关于SaaS与私有化部署的完整对比可参考SaaS vs 私有化部署全对比。
私有化部署的数据归属
私有化部署下,管理平台运行在客户自有的服务器上,数据的物理存储、处理、备份全部在客户掌控范围内。
KEENZY联网锁管理平台支持私有化部署,服务端兼容Anolis OS 7.9、统信UOS 1020e、Debian 12、麒麟V10等操作系统。
私有化部署下数据归属完全明确:数据在客户自有服务器上,厂商不接触数据。厂商提供的是软件授权和技术支持服务,不涉及数据存储和处理。
但私有化部署并非完全"零风险"——客户需要自行负责数据备份、安全防护和灾难恢复。如果客户的服务器被攻击或损坏,数据风险由客户自行承担。建议私有化部署的客户制定完善的数据备份策略和安全防护措施。
合同中应该约定什么
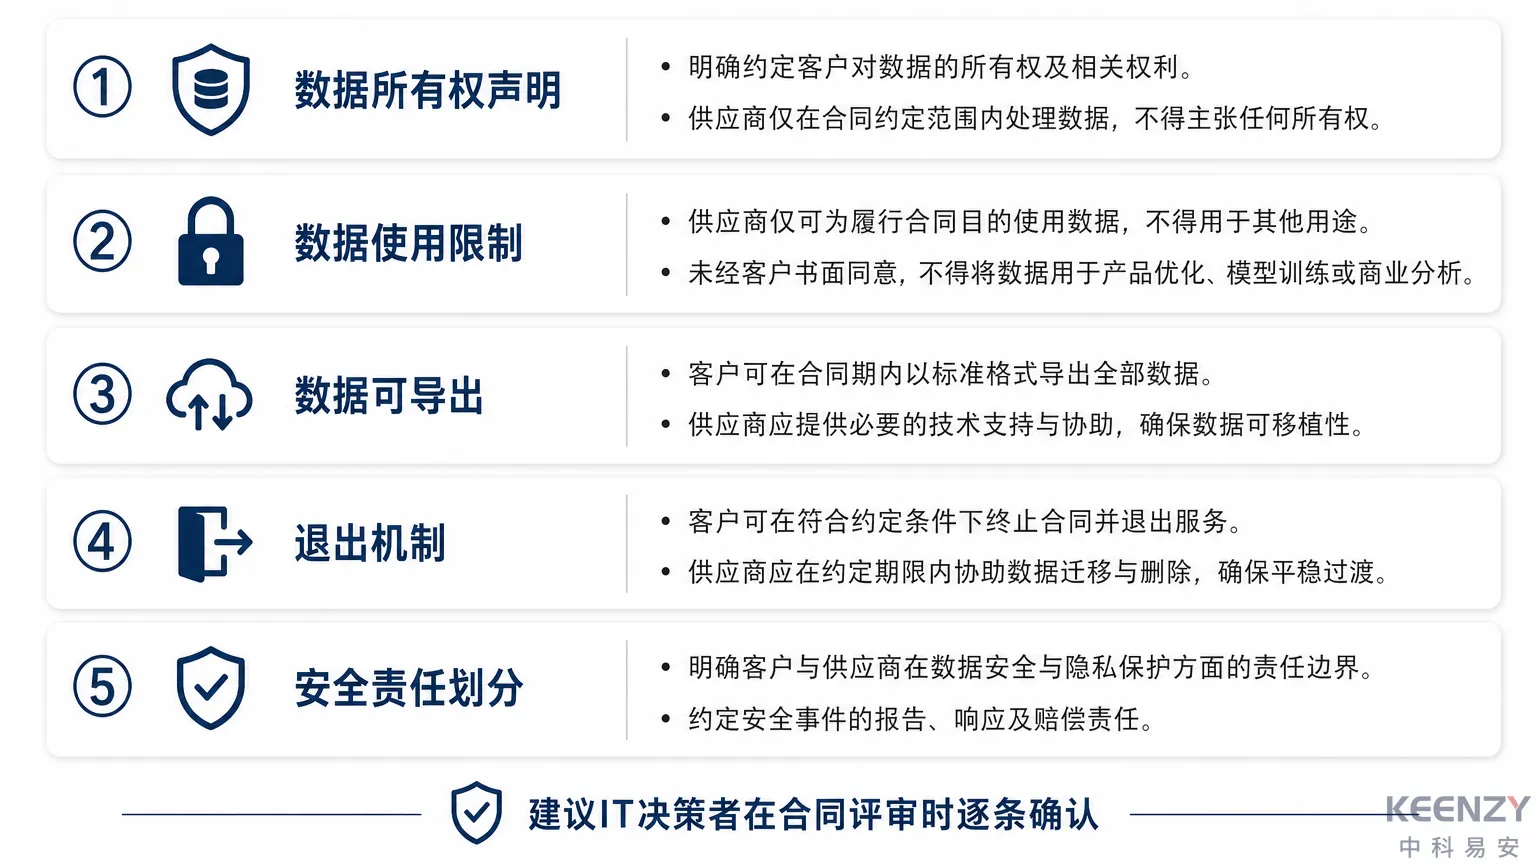
无论选择SaaS还是私有化部署,合同中应明确以下数据条款(建议IT决策者在合同评审时逐条确认):
条款一·数据所有权声明:明确"客户在使用过程中产生的全部数据归客户所有"。
条款二·数据使用限制:明确厂商不得将客户数据用于营销分析、模型训练或任何非服务必需的目的。
条款三·数据可导出:明确客户可以随时导出全量数据,导出格式和接口需在合同中约定。
条款四·退出机制:明确合同终止后的数据处理流程——迁移协助、删除确认、残留数据清理期限。
条款五·安全责任:SaaS模式下平台安全由厂商负责;私有化部署下平台安全由客户负责,厂商提供安全补丁和技术指导。
KEENZY联网门锁采用SE安全芯片+国密SM4对称加密算法保障门锁端数据安全,这一安全保障在两种部署模式下都一致。
数据可迁移性:避免被锁定
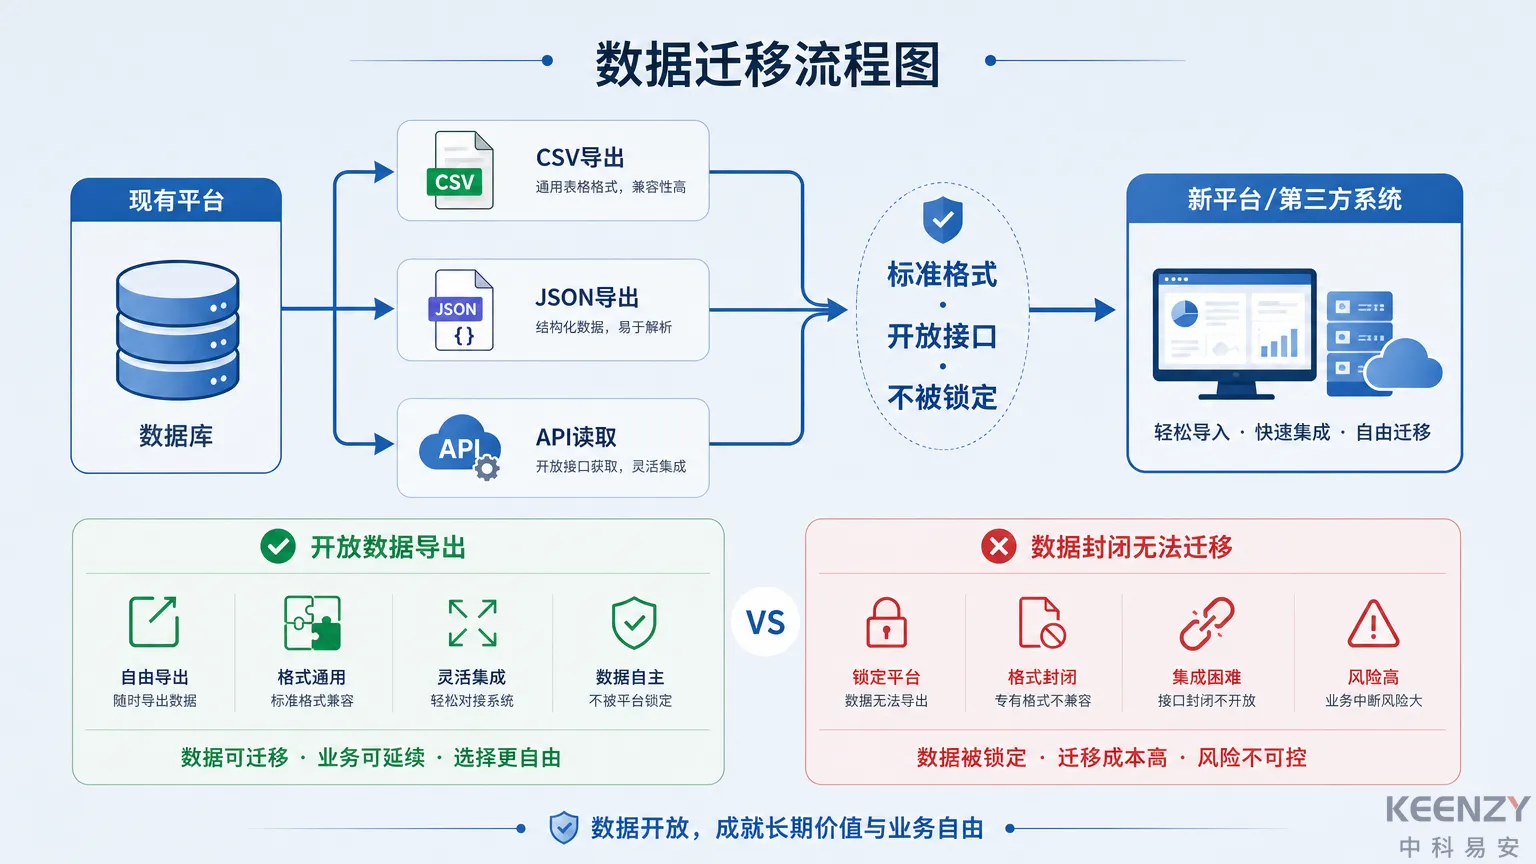
一个被很多客户忽视的问题是"数据可迁移性"——如果未来要更换门锁厂商,现有的数据能不能迁移到新系统?
KEENZY管理平台的数据可迁移性保障:
- 开锁记录、授权信息等核心数据支持标准格式(CSV/JSON)导出
- API接口支持第三方系统读取数据
- 私有化部署下客户对数据库有完全访问权,可自行备份和迁移
建议客户在采购时就将"数据可导出格式"和"API数据读取"纳入技术评估——避免未来因"数据导不出来"而被绑定在单一厂商。
关于门锁招标中的技术评估要点可参考校园联网门锁秋季招标指南。更多管理平台和硬件产品详情可在官网查看。
特殊场景的数据归属
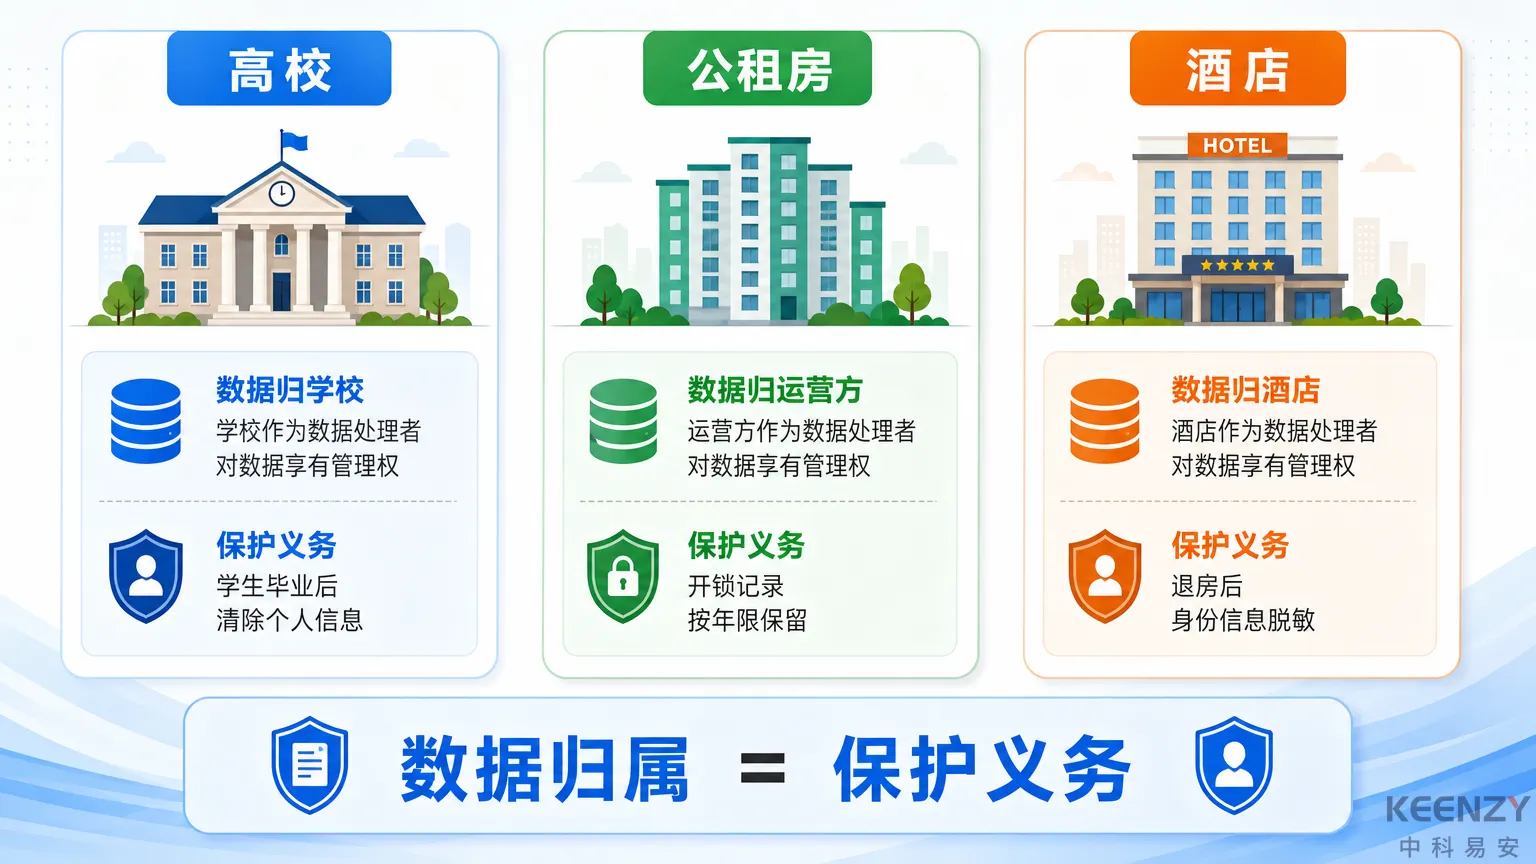
高校场景:学生开锁记录归学校所有。学生毕业后,学校应按保留周期清除该学生的个人信息。
公租房场景:租户开锁记录归运营方(住建局或物业公司)所有。根据住建部门相关管理要求,开锁记录可能需要保留一定年限用于审计。
酒店场景:客人开锁记录归酒店所有。退房后客人个人信息应脱敏或清除。关于酒店隐私合规可参考酒店联网门锁安全管理与隐私保护。
根据个人信息保护相关法规,数据所有者(即客户)有义务保护数据中涉及的个人信息。数据归属权不仅是"谁拥有数据"的问题,更是"谁有义务保护数据中的个人信息"的问题。
总结
联网门锁数据归属的核心原则是"客户产生的数据归客户所有"——SaaS模式下厂商提供存储服务但不拥有数据,私有化部署下数据完全留在客户服务器。KEENZY中科易安在服务协议中明确数据所有权、使用限制、可导出性和退出机制,帮助客户厘清数据归属的权责边界。
如果你需要联网门锁数据归属条款的法务建议,可以联系KEENZY技术团队获取服务协议样本。
常见问题
SaaS模式下门锁数据归谁所有?
归客户所有。KEENZY在SaaS服务协议中明确:客户产生的全部数据所有权归客户,厂商仅在服务必需范围内使用数据,客户可随时导出全量数据,合同终止后厂商删除客户数据。
私有化部署后厂商还能看到我的数据吗?
不能。私有化部署下管理平台运行在客户自有服务器上,数据存储、处理、备份全部在客户掌控范围内。KEENZY提供软件授权和技术支持,不接触客户数据。
如果换门锁厂商,现有数据能迁移吗?
KEENZY管理平台支持核心数据以标准格式(CSV/JSON)导出,API接口支持第三方系统读取。建议在采购时就将数据可导出性纳入合同条款,避免未来被单一厂商锁定。