联网门锁国密算法SM2/SM3/SM4应用实践
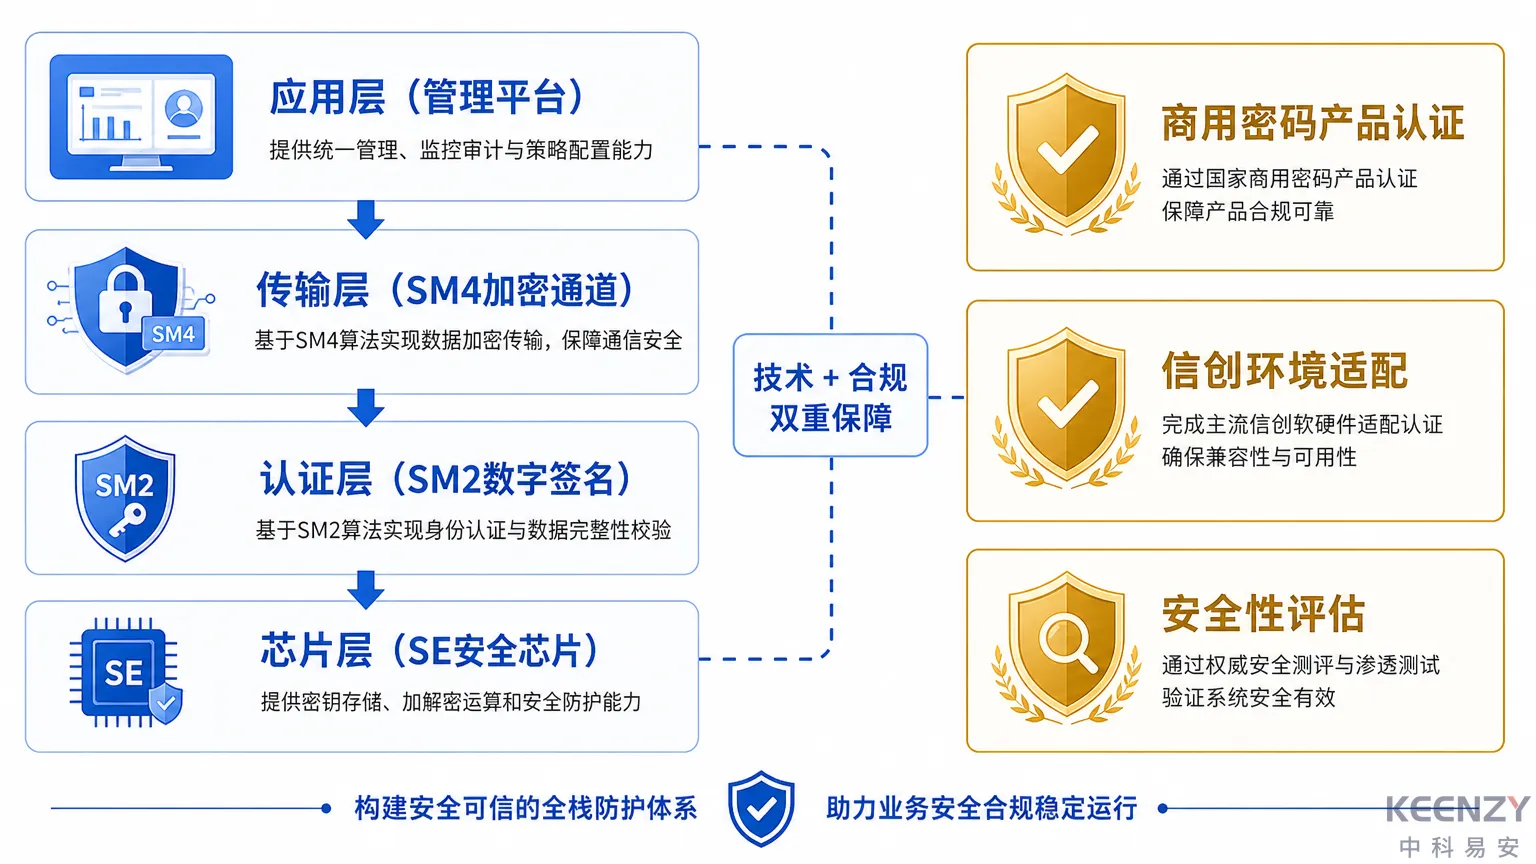
KEENZY中科易安联网门锁国密算法实践,SE安全芯片+SM4对称加密覆盖端到端通信,SM2非对称加密保障身份认证,SM3哈希校验数据完整性。
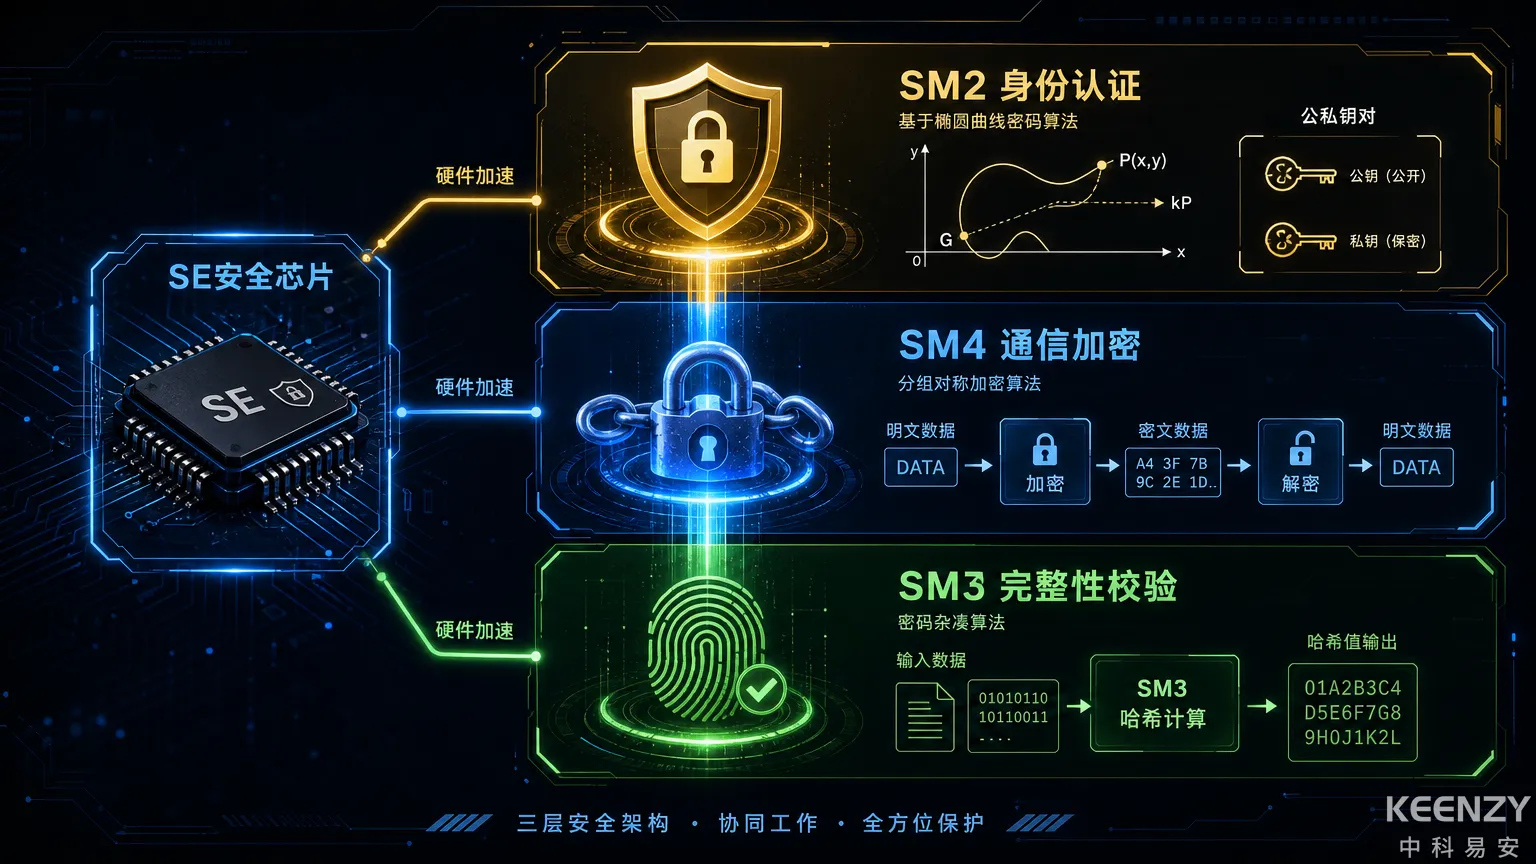
联网门锁的通信安全不是"加个密就完了"——SM2、SM3、SM4三种国密算法在门锁系统中各司其职,分别解决身份认证、数据完整性、通信加密三个不同层面的安全问题。KEENZY中科易安在SE安全芯片上实现了三种国密算法的协同运行,覆盖从门锁到云端每一跳的安全保护。
为什么联网门锁必须用国密算法
联网门锁的安全要求远高于普通物联网设备。门锁的每一次开锁指令都直接控制物理门的开关——如果通信链路被劫持、开锁指令被伪造,后果是入室安全事故,而非简单的数据泄露。
一个常见误区是认为"用了加密就安全了,AES和SM4没什么区别"。从纯算法强度看,AES-128和SM4-128的安全等级确实相当。但区别在于合规性和自主可控性。根据国家关于信息技术应用创新的政策要求,涉及关键基础设施和政府项目的物联网系统应优先使用国产密码算法。高校智慧校园、保障性住房、军队院校等场景,国密算法已从"加分项"变成"准入项"。
更深层的原因是密码算法的自主可控。KEENZY的SE安全芯片内置国密算法硬件加速引擎,密钥在芯片内部生成、存储、运算,全程不出芯片——即使门锁被物理拆解,攻击者也无法从芯片中提取密钥。这种硬件级安全保护是纯软件加密方案无法比拟的。
根据国家密码管理局关于商用密码应用的相关规定,重要信息系统应使用经过认证的密码产品。KEENZY联网门锁的安全体系正是基于这一框架设计的。
SM4对称加密:通信链路的核心防线
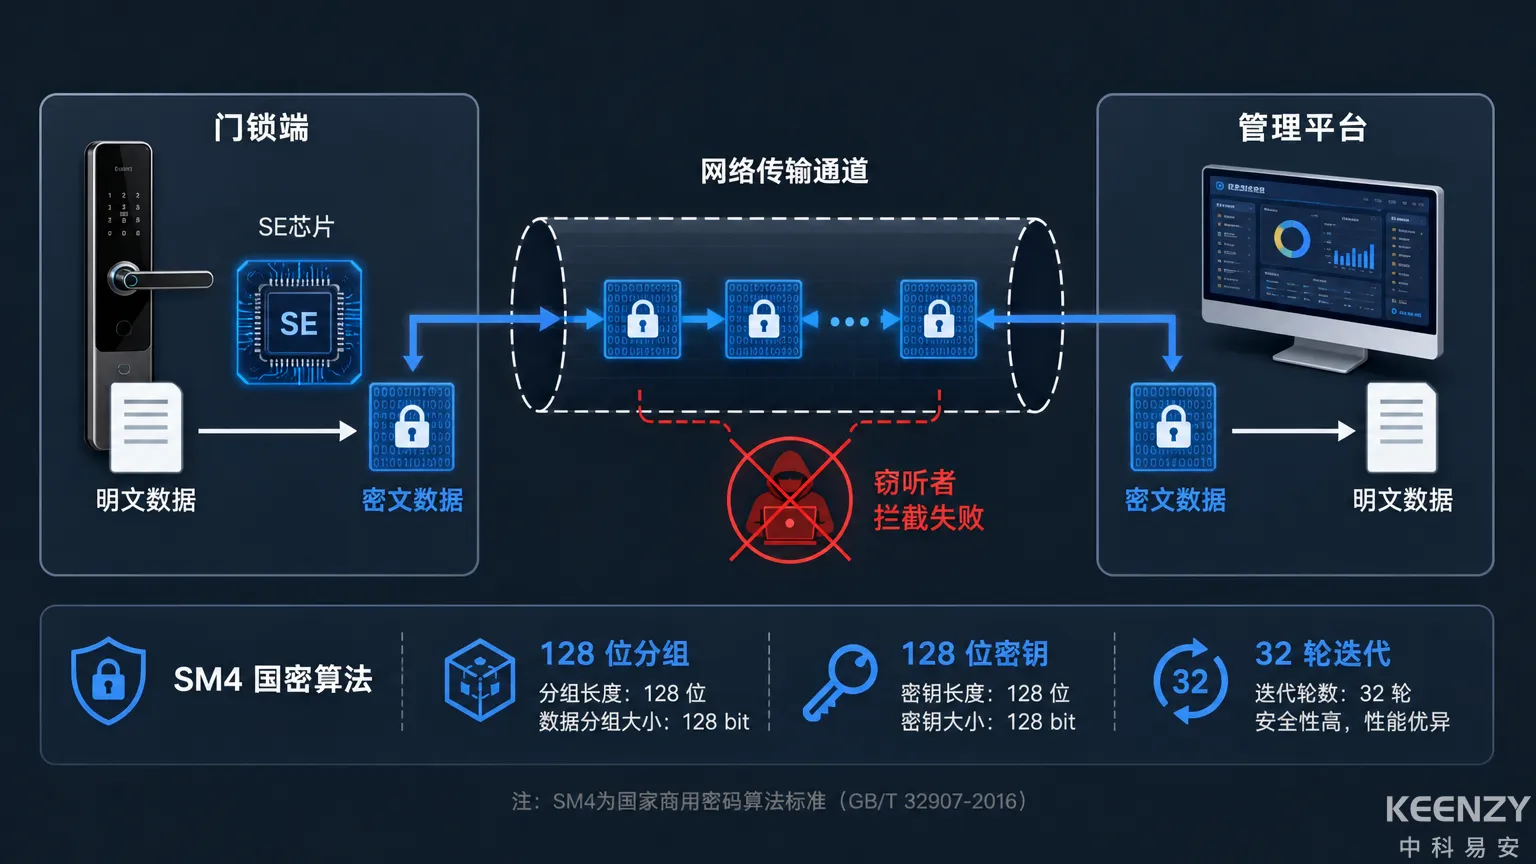
SM4对称加密算法是联网门锁通信安全的主力。它负责加密门锁与管理平台之间的所有数据传输——开锁指令、权限下发、心跳报文、状态上报,每一个数据包都经过SM4加密后才在网络上传输。
SM4的技术特征:分组长度128位,密钥长度128位,32轮非线性迭代。对于门锁这种计算资源受限的终端设备,SM4的计算效率比SM2高出数个数量级,适合高频、低延迟的通信加密场景。
KEENZY在门锁端的SM4实现方案:
| 实现层面 | 技术方案 | 安全效果 |
|---|---|---|
| 密钥存储 | SE安全芯片硬件保护区 | 密钥不可导出、不可复制 |
| 加密运算 | SE芯片内置SM4硬件加速 | 加密延迟 < 1ms,不影响开锁速度 |
| 密钥更新 | 平台定期下发新密钥,旧密钥自动销毁 | 即使某个时段密钥泄露,影响范围有限 |
| 加密范围 | 门锁↔网关↔平台全链路 | 中间任何一跳被截获都无法解密 |
中科易安技术团队在实际项目中遇到过一个典型安全需求:某军队院校要求通信数据"即使被截获也无法在合理时间内破解"。SM4-128的暴力破解复杂度为2^128,以当前算力水平,穷举所需时间远超宇宙年龄——这是密码学意义上的"计算不可行"。更多安全架构细节可参考联网门锁安全架构:从SE芯片到国密SM4的多层防护。
SM2非对称加密:身份认证的信任锚点
SM2非对称加密算法在门锁系统中的角色不是加密通信数据,而是身份认证——确认"这个开锁指令确实来自合法的管理平台,而不是攻击者伪造的"。
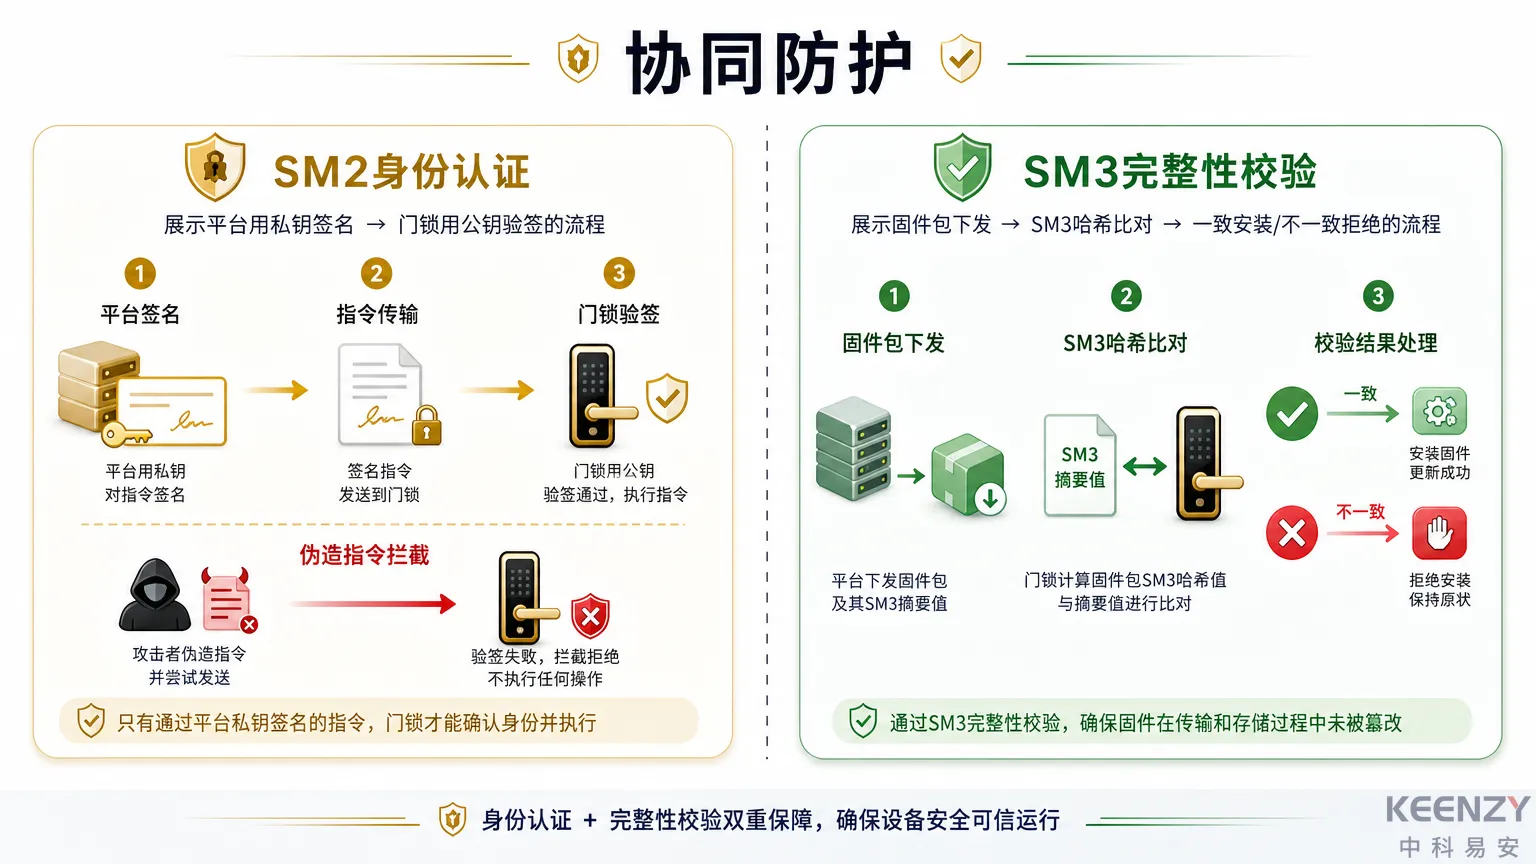
SM2基于椭圆曲线密码学(ECC),密钥由公钥和私钥组成。门锁的SE安全芯片在出厂时生成一对SM2密钥——私钥永久存储在芯片内部不可导出,公钥注册到管理平台。每次平台向门锁下发关键指令(如开锁、权限变更)时,指令附带平台私钥的SM2数字签名,门锁用平台公钥验签。如果验签失败,门锁拒绝执行指令。
这套机制解决的核心问题是中间人攻击。假设攻击者截获了平台到门锁的通信数据包,他可以看到加密后的指令内容(但无法解密),也可以尝试伪造一个"开锁"指令——但由于他没有平台的SM2私钥,伪造的指令无法通过门锁的验签检查。
SM2在门锁场景中的一个工程难点是计算资源限制。SM2的签名验证运算比SM4复杂得多,在低功耗MCU上执行一次SM2验签需要数十毫秒。KEENZY的SE安全芯片通过硬件协处理器优化了SM2运算,将验签时间压缩到可接受范围,不影响开锁体验。
SM3哈希算法:数据完整性的校验员
SM3哈希算法在门锁系统中扮演"数据完整性校验员"的角色。它不做加密,而是生成数据的"指纹"——如果传输过程中数据被篡改了哪怕一个比特,SM3计算出的哈希值就会完全不同。
SM3生成256位固定长度的哈希值,具有抗碰撞、抗原像攻击的密码学特性。在KEENZY的门锁系统中,SM3主要用于以下场景:
固件升级校验:门锁OTA升级时,平台下发固件包的同时附带SM3哈希值。门锁收到固件包后本地计算SM3哈希,与平台提供的哈希值比对。一致则安装,不一致则拒绝——这防止了攻击者通过篡改固件包植入恶意代码。
开锁记录防篡改:每条开锁记录在写入本地缓存时同步生成SM3哈希。数据上传到管理平台后,平台重新计算哈希并与门锁端的哈希比对。如果不一致,意味着数据在传输过程中被篡改,系统触发安全告警。
权限数据完整性:门锁本地存储的权限数据(卡片授权容量500条、密码授权容量500条、指纹授权容量100条、人脸授权容量100个)在每次同步后都会生成SM3校验码。如果本地数据因存储故障或外部攻击导致损坏,SM3校验会立即发现并触发重新同步。
三种算法的协同:一次开锁背后的安全流程
理解了SM2、SM3、SM4各自的角色后,来看一次远程开锁指令背后三种算法的协同工作流程:
- 管理员在KEENZY管理平台点击"远程开锁"
- 平台生成开锁指令明文
- SM3计算指令明文的哈希值(完整性校验码)
- SM2用平台私钥对哈希值签名(身份认证)
- SM4用门锁共享密钥加密整个数据包(通信保密)
- 加密数据包通过4G/Sub-1G网络传输到门锁
- 门锁收到数据包后:SM4解密 → SM3校验完整性 → SM2验签确认来源 → 执行开锁
整个流程在毫秒级完成,用户感知不到任何延迟。但这三层验证确保了:即使网络环境完全不可信,开锁指令也不会被窃听(SM4)、不会被篡改(SM3)、不会被伪造(SM2)。
我们在多所高校的安全评审中发现,评审专家最关注的不是单个算法的强度,而是安全链路的完整性——从门锁到云端的每一个环节是否都有密码保护,有没有"裸奔"的薄弱点。KEENZY的三算法协同方案正是为通过这类评审而设计的。
国密落地的工程挑战与KEENZY的解决思路
国密算法从"规格书上的标准"到"门锁里的代码",中间有几个工程难题需要解决。
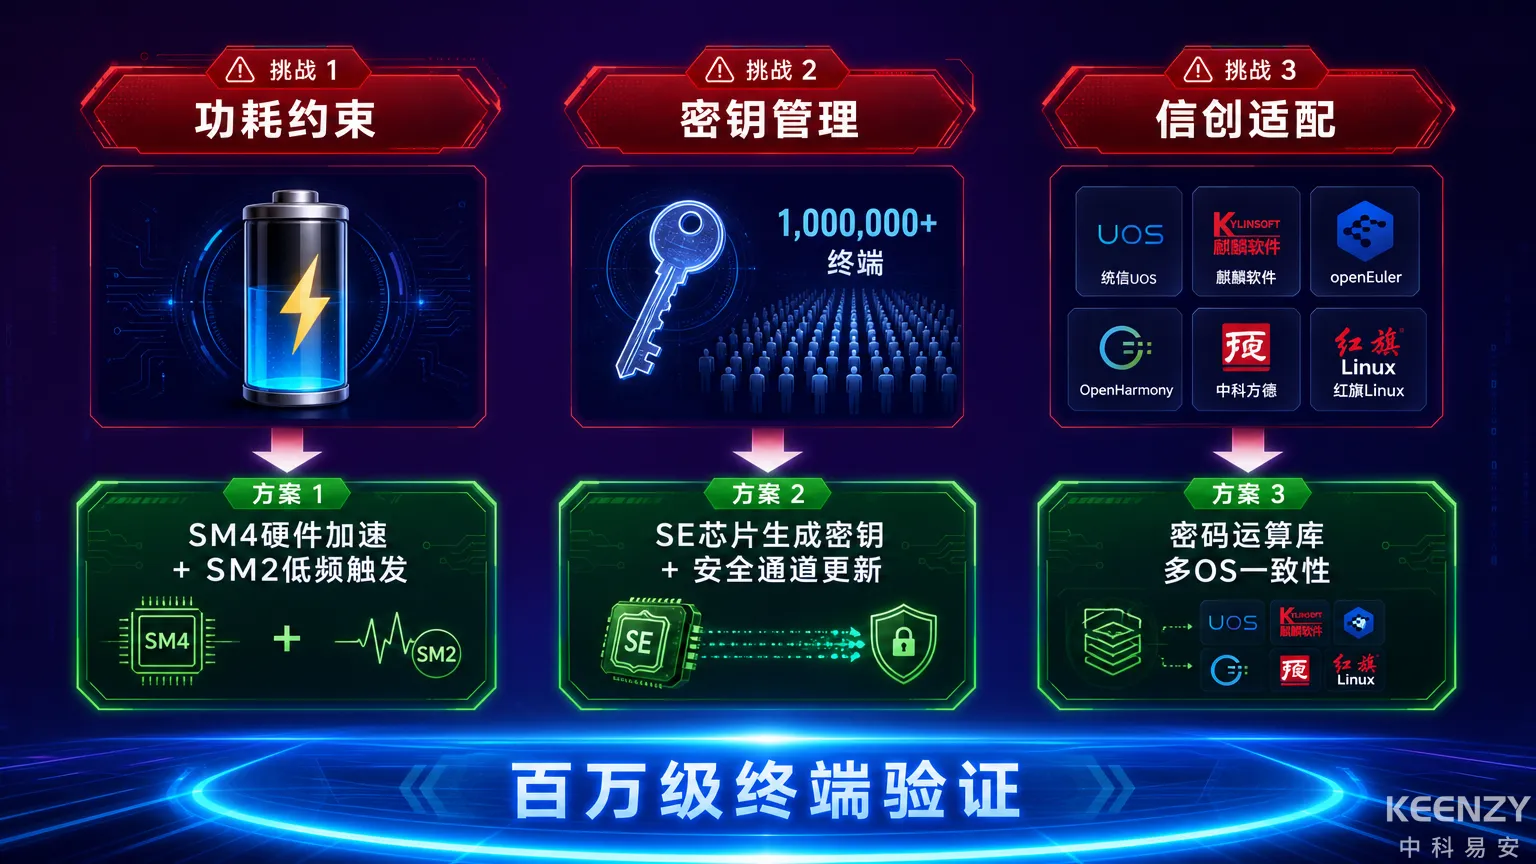
第一是功耗约束。门锁由锂电池或碱性电池供电,无法承受高频密码运算的能耗。KEENZY的策略是分层使用:高频的通信加密用计算轻量的SM4(硬件加速后功耗可忽略),低频的身份认证用计算较重的SM2(仅在接收关键指令时触发)。
第二是密钥管理。百万级终端的密钥生命周期管理是一个系统工程——每把锁的密钥生成、分发、更新、销毁都需要安全可控。KEENZY采用SE安全芯片在出厂时生成密钥对,私钥永远不离开芯片,公钥通过安全通道注册到平台。密钥更新通过SM2签名的加密通道完成,即使更新指令被截获也无法伪造。
第三是信创适配。国密算法需要在信创操作系统上稳定运行。KEENZY管理平台服务端已完成对Anolis OS 7.9、统信UOS 1020e、麒麟V10等信创操作系统的国密模块适配,密码运算库在信创环境中的性能与x86环境一致。
联网门锁的安全不是一个算法能解决的,而是SM2、SM3、SM4三种国密算法在SE安全芯片上的协同运行。KEENZY中科易安通过全栈自研的安全体系,将国密算法从标准文档变成了百万级终端上经受验证的工程实践。如果你的项目有国密合规要求,可以联系KEENZY技术团队获取安全方案评审支持。
常见问题
联网门锁的国密加密会影响开锁速度吗?
不会。KEENZY联网门锁采用SE安全芯片内置SM4硬件加速引擎,单次SM4加解密延迟 < 1ms。SM2验签操作仅在接收远程开锁等关键指令时触发,频率低。三种国密算法协同运行的全流程在毫秒级完成,用户感知不到任何延迟。
SM4和AES哪个更安全?
从纯算法强度看,SM4-128和AES-128的安全等级相当,暴力破解复杂度均为2^128。关键区别在于合规性:根据国家信创政策要求,高校、保障房、军队院校等场景应优先使用国密算法。KEENZY联网门锁的SE安全芯片同时支持SM4和AES,可根据项目合规要求灵活选择。
联网门锁的国密认证怎么验证?
建议在采购时要求厂商提供SE安全芯片的商用密码产品认证证书,以及管理平台的密码应用安全性评估报告。KEENZY联网门锁的安全体系已通过多项安全认证,SE芯片密钥不可导出、不可复制,支持信创环境部署。