联网门锁远程开门安全性四重验证剖析
KEENZY中科易安远程开门安全剖析,四重验证机制(身份认证+权限校验+指令加密+操作审计),SE安全芯片+国密SM4加密,防止中间人攻击和重放攻击。
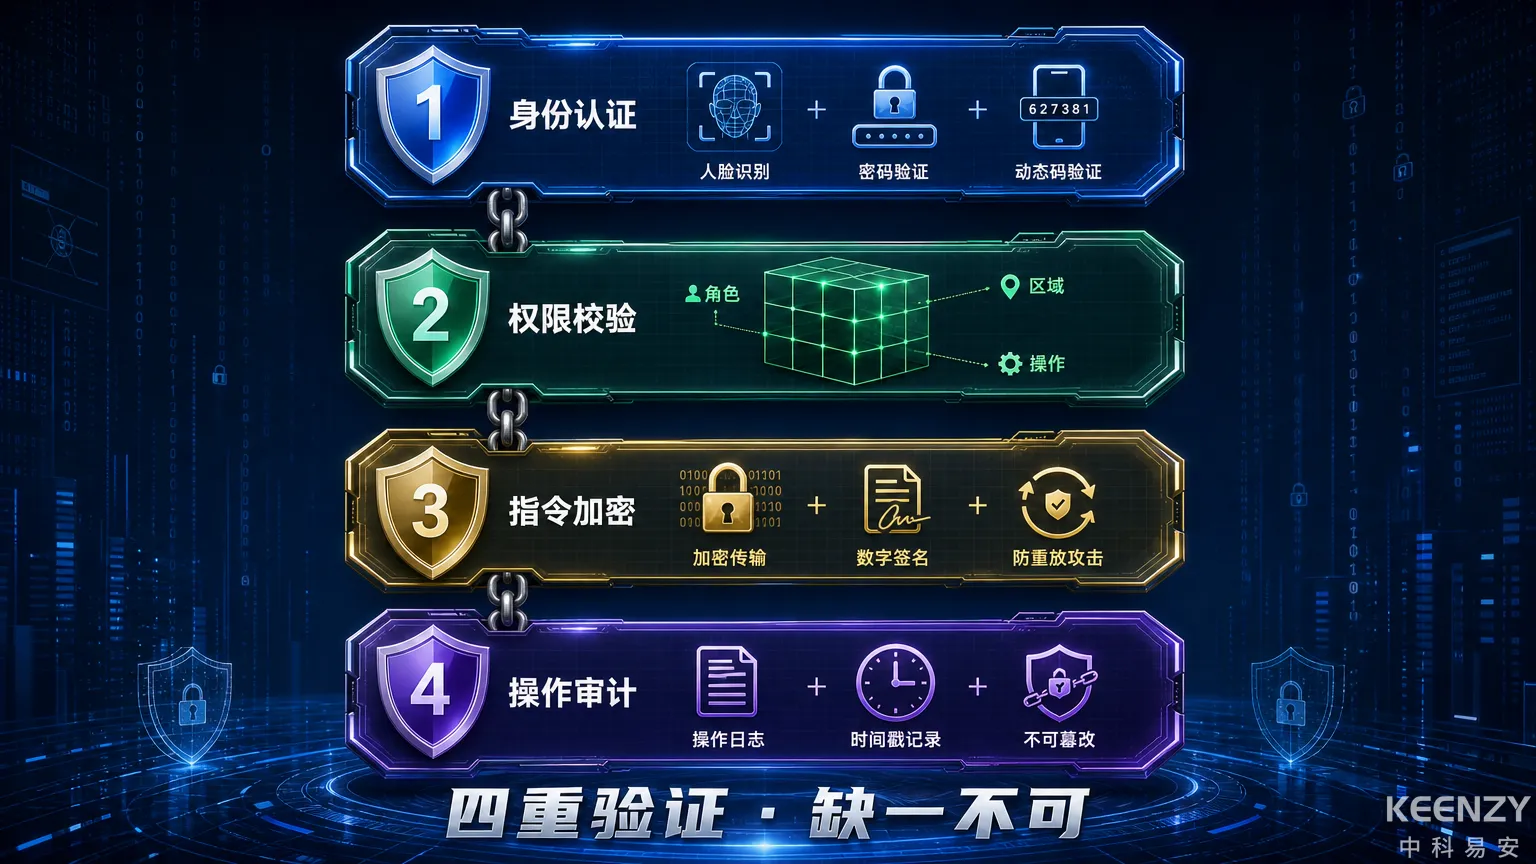
"远程开门"是联网门锁最容易引发安全担忧的功能——"黑客能不能远程把我的门打开?"答案是:在KEENZY中科易安的四重验证机制下,远程开门指令从发出到执行需要通过身份认证、权限校验、指令加密、操作审计四道关卡,单独攻破任何一道都无法完成开门操作。
远程开门的技术链路
在分析安全性之前,先理解远程开门的完整技术链路:
管理员在管理APP点击"远程开门" → APP向KEENZY管理平台发送开门请求 → 平台验证管理员身份和权限 → 平台生成加密的开门指令 → 指令通过4G Cat.1/Sub-1G网络下发到目标门锁 → 门锁验证指令合法性 → 执行开门 → 开门记录上传平台。
整个链路中,攻击者可能尝试的攻击点有4个:冒充管理员身份、绕过权限校验、截取和伪造指令、篡改操作记录。KEENZY的四重验证机制分别针对这4个攻击点设计。
第一重:身份认证——你是谁
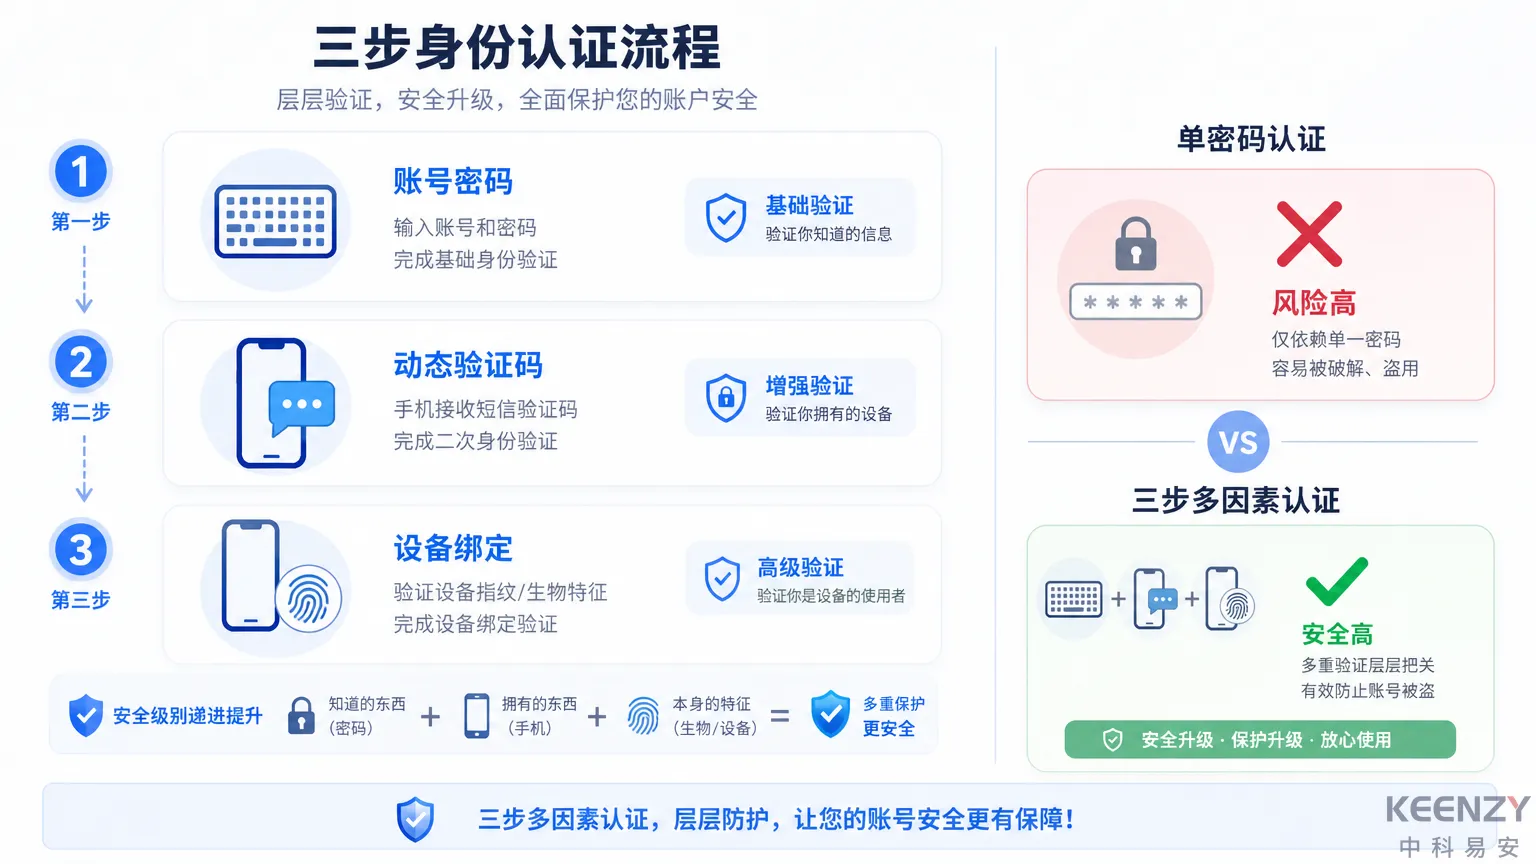
管理员登录管理APP或平台时,系统通过以下机制确认"你是谁":
- 账号密码:基础认证层
- 手机验证码/动态Token:防止密码泄露导致的身份冒用
- 设备绑定:管理APP与管理员手机设备绑定,换设备需重新验证
一个常见误区是"只要密码不泄露就安全"。事实上,密码是最弱的一环——暴力破解、社工攻击、钓鱼网站都可能获取密码。因此KEENZY采用"密码+动态验证"的双因素认证——即使攻击者获取了密码,没有管理员手机上的动态验证码也无法登录。
根据网络安全相关技术标准,重要信息系统的管理操作应采用多因素认证机制。
第二重:权限校验——你能开哪扇门
通过身份认证后,平台还需要验证"这个管理员有没有权限远程开这扇门"。
KEENZY管理平台的权限模型为角色-区域-操作三维授权:
| 维度 | 示例 | 说明 |
|---|---|---|
| 角色 | 超级管理员/楼栋管理员/普通操作员 | 不同角色可执行的操作不同 |
| 区域 | A栋/B栋/全校 | 不同管理员管辖不同区域 |
| 操作 | 远程开门/授权管理/仅查看 | 远程开门是高权限操作 |
例如:A栋楼栋管理员只能远程开A栋的门锁,无法远程开B栋的任何门锁。普通操作员只能查看设备状态,不能执行远程开门操作。
这意味着即使攻击者冒充了一个管理员身份并通过了认证,他也只能操作该管理员权限范围内的门锁——攻击面被严格限定。
第三重:指令加密——中间人截不住
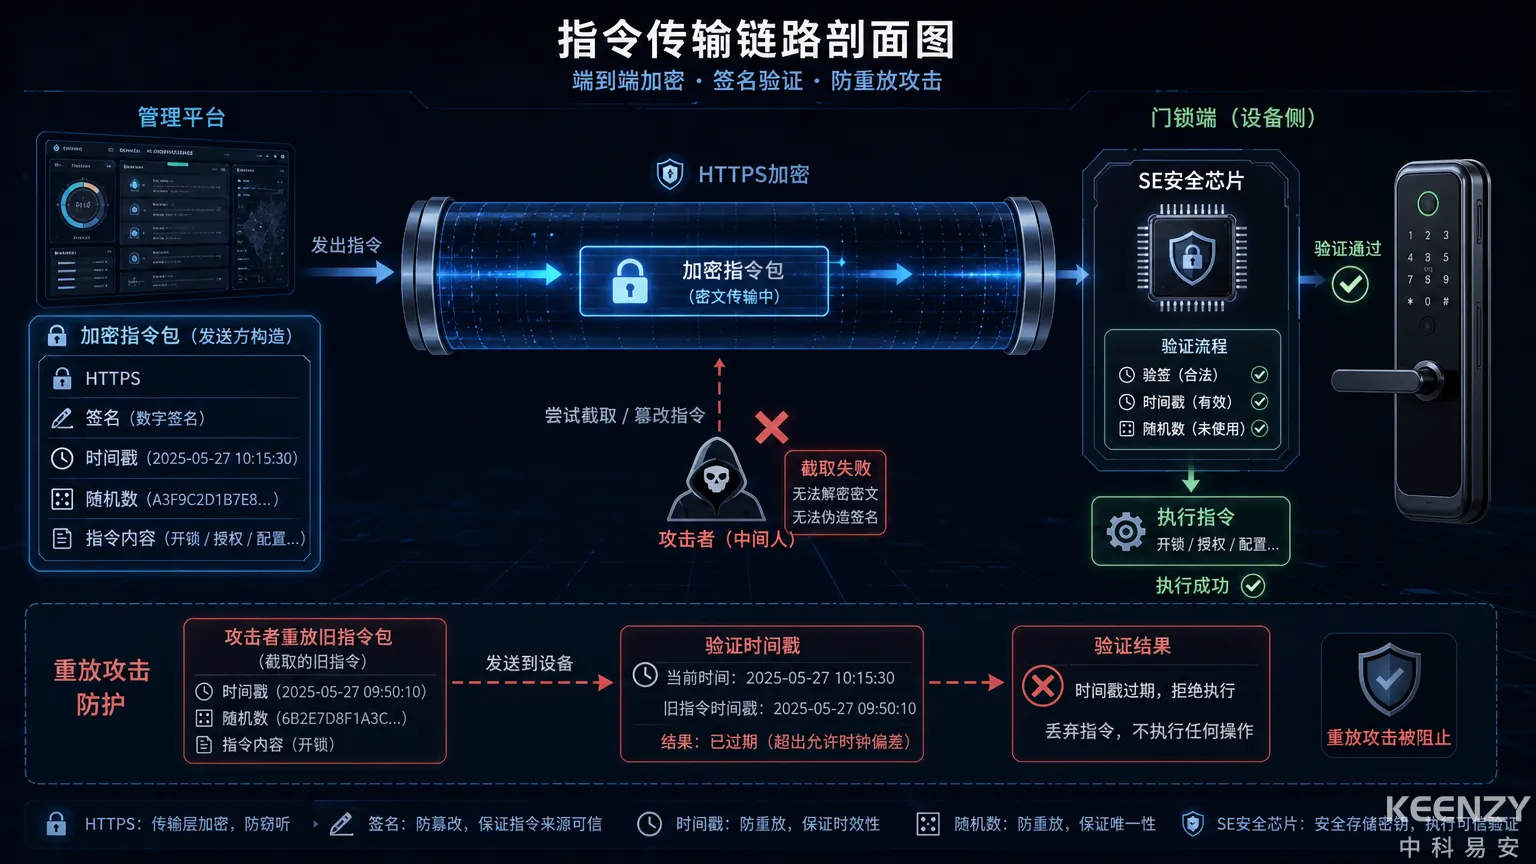
远程开门指令从管理平台到门锁终端的传输链路中,存在被截取和伪造的风险(中间人攻击)。
KEENZY的指令加密机制:
传输加密:管理平台到门锁的通信全程HTTPS加密传输,防止指令在传输过程中被截取。
指令签名:每条开门指令包含时间戳+随机数+数字签名。门锁端的SE安全芯片验证签名合法性——签名不对则拒绝执行。这防止了攻击者伪造开门指令。
防重放攻击:每条指令的时间戳+随机数确保唯一性。门锁在收到指令后验证:时间戳是否在有效窗口内(如5秒内)、随机数是否已被使用过。如果攻击者截取了一条合法指令并重放,门锁会因时间戳过期或随机数重复而拒绝执行。
SE安全芯片是硬件级安全模块,密钥存储在芯片内部,与主控芯片物理隔离。即使门锁被拆解,攻击者也无法提取密钥来伪造指令。这是KEENZY联网门锁与消费级智能锁的安全等级差异——消费级智能锁通常使用软件加密,密钥存储在闪存中,理论上可被提取。
关于SE安全芯片的技术架构可参考联网门锁芯片架构解析。
第四重:操作审计——全程留痕
即使前三重验证全部通过、开门指令成功执行,第四重验证确保"这件事被完整记录且不可篡改"。
每条远程开门操作的审计记录包含:操作人账号、操作人IP地址、操作时间(精确到秒)、目标门锁编号、操作结果(成功/失败)、门锁端确认时间。
审计日志存储在管理平台数据库中,采用追加写入模式(只增不改),且定期备份。SE安全芯片+国密SM4对称加密算法保障门锁端的开锁记录不可篡改。门锁本地缓存≥1,000条记录,与平台记录交叉验证。
审计日志的价值在于事后追溯——如果发生安全事件,可以精确还原"谁在什么时间通过什么方式远程打开了哪扇门"。
关于联网门锁数据安全的完整分析可参考联网门锁数据安全架构。
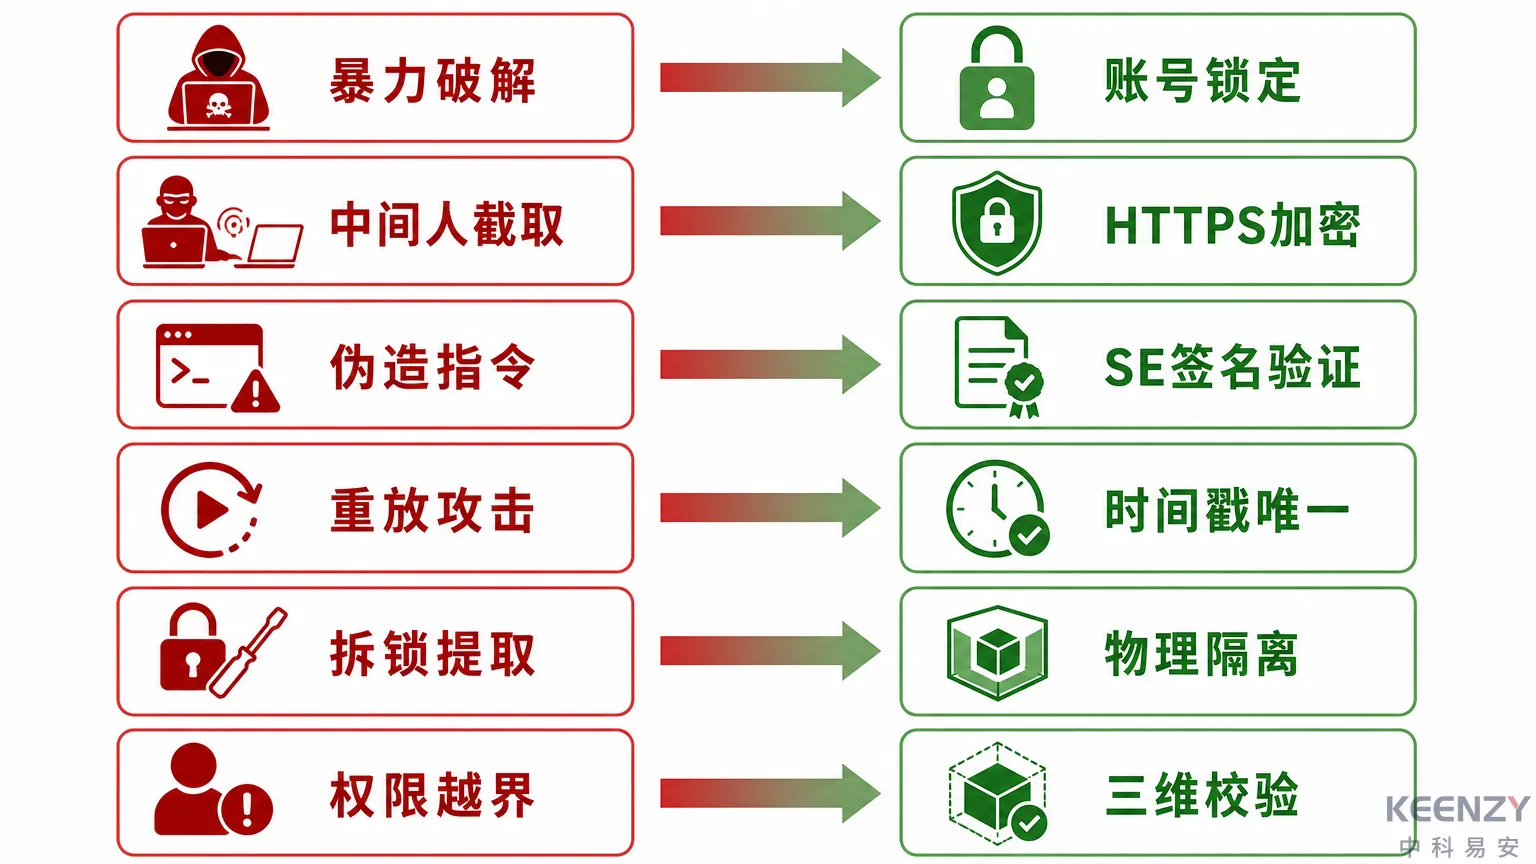
常见攻击场景的防御分析
| 攻击场景 | 攻击方式 | KEENZY防御机制 |
|---|---|---|
| 暴力破解密码 | 大量尝试登录 | 账号锁定+动态验证码 |
| 中间人截取指令 | 网络嗅探 | HTTPS加密传输 |
| 伪造开门指令 | 构造假指令 | SE芯片数字签名验证 |
| 重放合法指令 | 录制并重发 | 时间戳+随机数唯一性校验 |
| 拆锁提取密钥 | 物理拆解门锁 | SE芯片物理隔离+防拆告警 |
| 权限越界 | 冒充高权限角色 | 角色-区域-操作三维校验 |
安全评审方的验证建议
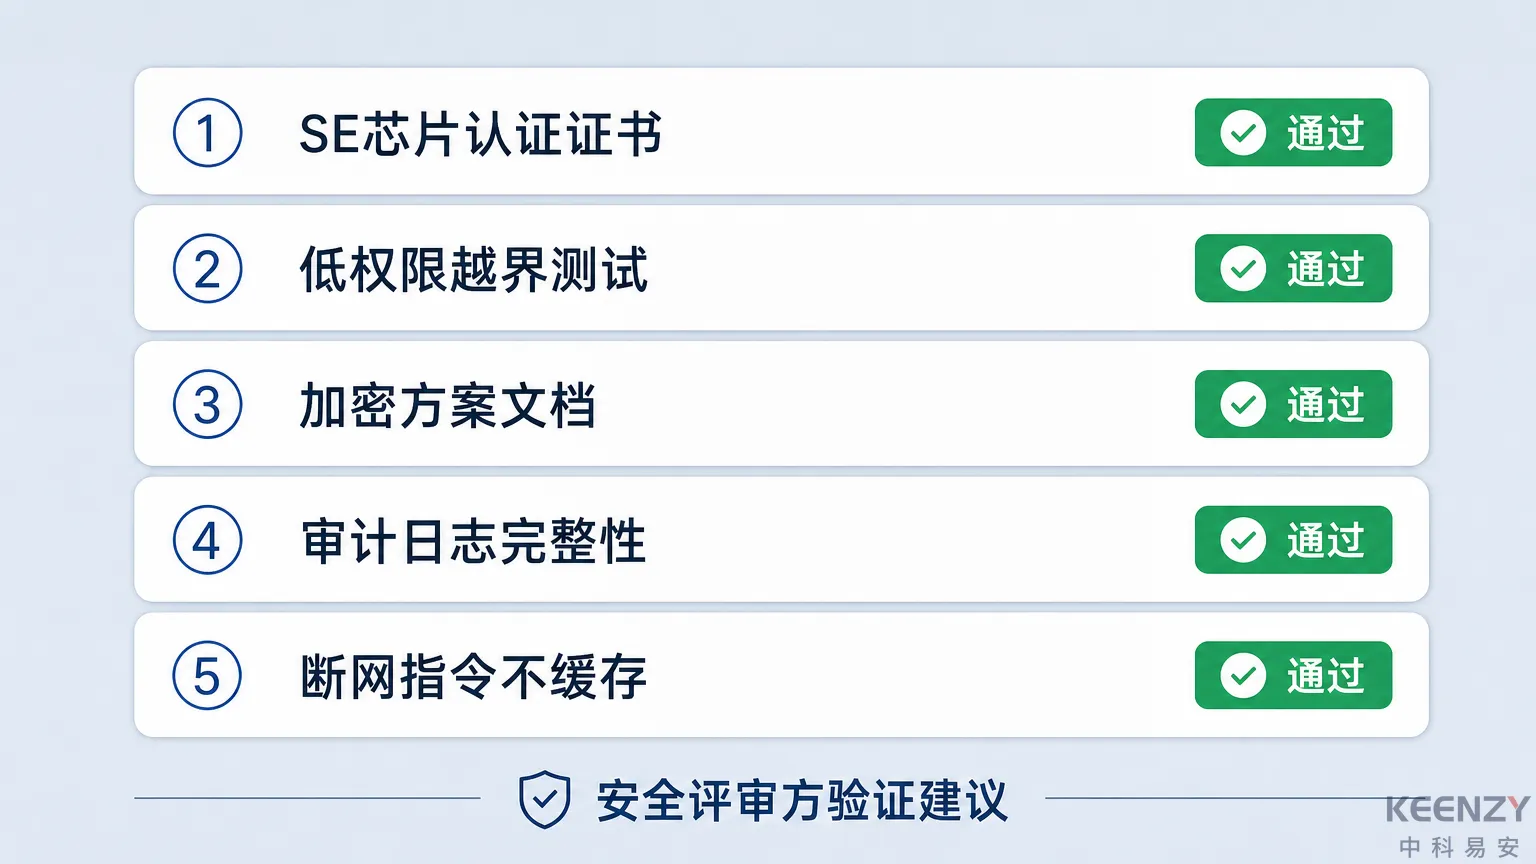
如果你是安全评审方,建议从以下角度验证联网门锁的远程开门安全性:
- 要求厂商提供SE安全芯片的型号和安全认证证书
- 要求演示:低权限账号是否能远程开高权限区域的门锁(应被拒绝)
- 要求提供指令加密方案的技术文档(加密算法、签名方式、防重放机制)
- 要求导出并审查审计日志的完整性和不可篡改性
- 要求模拟断网场景:门锁离线时远程开门指令是否被缓存并在恢复后执行(KEENZY方案中不会——断网时远程开门指令不执行,确保实时性)
关于招标文件中安全参数的撰写可参考联网门锁招标参数撰写指南。更多管理平台和硬件产品详情可在官网查看。
总结
联网门锁远程开门的安全性取决于四重验证的完整性——身份认证防冒充、权限校验防越界、指令加密防截取、操作审计防抵赖。KEENZY中科易安通过SE安全芯片+国密SM4加密+双因素认证+三维权限模型,将远程开门的安全等级提升到与银行远程操作同级别的防护标准。
如果你对联网门锁的远程开门安全有疑虑,可以联系KEENZY技术团队获取安全方案技术白皮书。
常见问题
黑客能远程打开联网门锁吗?
在KEENZY四重验证机制下,远程开门需要同时突破身份认证、权限校验、指令加密、操作审计四道关卡。SE安全芯片的硬件级密钥保护使得伪造开门指令在实际中不可行。目前没有已知的针对SE芯片级安全的远程攻击成功案例。
远程开门指令在传输中会被截取吗?
KEENZY远程开门指令全程HTTPS加密传输,每条指令包含时间戳+随机数+数字签名。即使被截取,因为无法伪造签名且时间戳会过期,截取的指令无法被重放使用。
门锁离线时远程开门指令会被缓存执行吗?
不会。KEENZY的安全策略是:门锁离线时远程开门指令不缓存、不延迟执行。远程开门是实时操作,必须在门锁在线时即时完成。这确保了管理员的操作意图与执行结果在时间上的一致性。